Hozzáférést adtam egy ügynökségnek az e-mail-fiókomhoz: hiba volt?
2026. február 25. · 7 perc olvasás
Ha hozzáférést adsz egy ügynökségnek az e-mail-fiókodhoz, az lehet okos üzemeltetési lépés, vagy a leggyorsabb út ahhoz, hogy elveszítsd az irányítást az OnlyFans-vállalkozásod felett. A különbség nem a „bizalom” mint érzés, hanem az, hogy milyen szintű hozzáférést adsz, mihez kapcsolódik az az e-mail-fiók, és hogy felállítasz-e határokat még az első nap előtt.
Ha már megadtad a hozzáférést, és most kicsit pörögsz rajta, nyugi. A legtöbb esetben gyorsan bebiztosíthatsz mindent egy tiszta újraindítással és egy biztonságosabb felállással.
Miért kérnek az ügynökségek egyáltalán e-mail-hozzáférést
Nem minden kérés gyanús. A napi működésben az e-mail-fiók sokszor az egész üzlet vezérlőpultja lesz:
- Jelszó-visszaállítás az eszközökhöz (ütemező, linkgyűjtő, felhőtárhely)
- Platformértesítések fogadása (visszaterhelések, belépési riasztások)
- Márka- és promómegkeresések (kollab e-mailek, SFS-egyeztetés)
- Ügyfélszolgálati levelezés (eltávolíttatási kérelmek, DMCA-űrlapok)
- Csapatmunka (közös postafiókok a chatter-vezetőknek vagy a VIP-kezeléshez)
A gond az, hogy az alkotók gyakran rossz e-mail-fiókhoz adnak hozzáférést (ahhoz, amelyik az egész identitásukat összefogja), vagy rossz típusú hozzáférést adnak (teljes belépést delegált hozzáférés helyett).
Az igazi kockázat: az e-mail-fiók a kulcs mindenhez
Ha valaki be tud lépni az e-mail-fiókodba, jellemzően ezeket is meg tudja tenni:
- Visszaállíthatja az OnlyFans-jelszavadat
- Visszaállíthatja az Instagram-, X-, Reddit-, TikTok- és link-in-bio-fiókjaid jelszavát
- Hozzáférhet a banki és kifizetési levelekhez, a számlákhoz és a személyes adataidhoz
- Továbbítási szabályokat állíthat be, így te soha nem látod a riasztásokat
- Letöltheti évek magánadatait (szerződések, igazolványok, utazási visszaigazolások)
Ezért nem apró kérés a „csak egy kis e-mail-hozzáférés”. Sokszor ez a legnagyobb hatókörű hozzáférés, amit bárki kérhet tőled.
Gyors döntési keret: hiba volt vagy sem?
Használd ezt az egyszerű, kockázatalapú tesztet.
Valószínűleg nem hiba, ha mind a három igaz
- Egy kifejezetten erre létrehozott céges e-mail-fiókhoz adtál hozzáférést (nem a személyeshez, nem ahhoz, amelyik a bankoláshoz kötődik, és nem az Apple- vagy Google-fiókod fő címéhez).
- Közös postafiókot vagy delegált hozzáférést használtál, nem közös jelszót.
- Bármikor azonnal visszavonhatod a hozzáférést, és a szerződés is egyértelműen kimondja, hogy megteheted.
Nagy kockázatú hiba, ha ezek közül bármelyik igaz
- Annak az e-mail-fióknak a belépését osztottad meg, amelyik az OnlyFans-belépésedet, a kifizetéseidet vagy a személyazonosságodat is kezeli.
- Ragaszkodtak a teljes hozzáféréshez, és lesöpörték a biztonságosabb megoldásokat.
- Új továbbítási szabályokat, ismeretlen eszközöket vagy olyan „biztonsági riasztás” leveleket vettél észre, amelyeket nem te váltottál ki.
Ha az egészet tágabb képben néznéd, ez az útmutató a biztonságon túl is segít mérlegelni: Ügynökséggel dolgozni vagy egyedül vinni az OnlyFanst.
A legbiztonságosabb felállás az e-mail-hozzáféréshez (amit én ajánlok)
A cél a legszűkebb szükséges jogosultság. Add meg az ügynökségnek azt, amire a munkához tényleg szüksége van, anélkül hogy az egész életedhez kulcsot adnál.
1. lépés: válaszd szét a tulajdonosi és az operatív e-mail-fiókot
Hozz létre két címet, két különböző feladatra:
- Tulajdonosi fiók (privát, soha nem osztod meg): OnlyFans-belépés, kifizetésekhez kötődő levelezés, bankolás, adózás, személyazonosság-ellenőrzés.
- Operatív fiók (megosztható): promómegkeresések, kollabok, eszközökre való regisztráció, közösségkezelés, DMCA- és eltávolíttatási postafiók.
Ha adatvédelemre érzékeny vagy arc nélküli alkotó vagy, ez a szétválasztás nem kérdés. Kiegészítheted geoblokkolással, a kiszivárgott tartalom figyelésével és identitás-szétválasztási módszerekkel, amelyekről itt írtunk bővebben: Hogyan hirdesd titokban az OnlyFansedet (hogy a barátok és a család ne tudja meg).
2. lépés: ne jelszót ossz meg, hanem delegálj
Amikor csak lehet:
- Használj Gmail delegált hozzáférést vagy közös postafiókot (Microsoft/Google Workspace).
- Ha közös postafiókra van szükséged, olyan eszközt válassz, amely támogatja a csapathozzáférést a fő jelszó megosztása nélkül.
Ha egy ügynökség első megoldása az, hogy „küldd át az e-mail-jelszavad”, az a jobbik esetben is figyelmeztető jel.
3. lépés: zárd le a tulajdonosi fiókodat, mint egy széfet
Minimális biztonsági alap:
- Kapcsold be a kétlépcsős azonosítást (lehetőleg hitelesítő alkalmazással vagy hardveres kulccsal)
- Mentsd le a helyreállítási kódokat offline
- Állíts be olyan helyreállítási e-mail-címet és telefonszámot, amelyik a tiéd
- Havonta nézd át a „legutóbbi biztonsági események” listát
A Google biztonsági ellenőrzése jó gyors átvizsgálás a Gmail-fiókokhoz.
4. lépés: rögzítsd írásban a hozzáférés határait
Még megbízható partnernél is írasd le:
- Mely postafiókokhoz férhetnek hozzá
- Milyen műveletek megengedettek (jelszó-visszaállítás, szabályok létrehozása, bankkal való kapcsolatfelvétel)
- Mi történik a szerződés végén (átadás határideje, adatok törlése, hozzáférés visszavonása)
Az ügynökségek szélesebb körű átvilágításához tartsd nyitva ezt is, amíg mérlegelsz: 6 vészjelzés, amire figyelj, mielőtt szerződsz egy OnlyFans ügynökséggel.
Összehasonlító táblázat: az e-mail-hozzáférés lehetőségei a legbiztonságosabbtól a legkockázatosabbig
| Hozzáférési mód | Mit ad a kezükbe | Kockázati szint | Mikor jó |
|---|---|---|---|
| Delegált hozzáférés vagy közös postafiók-szerepkör | Olvasás és küldés a fiók birtoklása nélkül | Alacsony | Napi működés, megkeresések, ügyfélszolgálat |
| Helpdesk- vagy postafiók-kezelő eszköz (szerepkör alapú) | Kezelt hozzáférés, naplózás, könnyű visszavonás | Alacsony vagy közepes | Nagyobb csapatok, több operátor |
| Közös jelszó, a 2FA nálad marad | Teljes hozzáférés, de te tudod blokkolni a belépéseket | Közepes | Rövid távon, csak ha nincs más lehetőség |
| Közös jelszó és közös 2FA | Teljes irányítás, jelszó-visszaállítással és kizárással együtt | Magas | Kerüld |
| A személyes, mindent összefogó e-mail-fiókod belépése | Hozzáférés a teljes digitális identitásodhoz | Nagyon magas | Soha |
A rejtett veszély, amit a legtöbb alkotó kihagy: a továbbítási szabályok
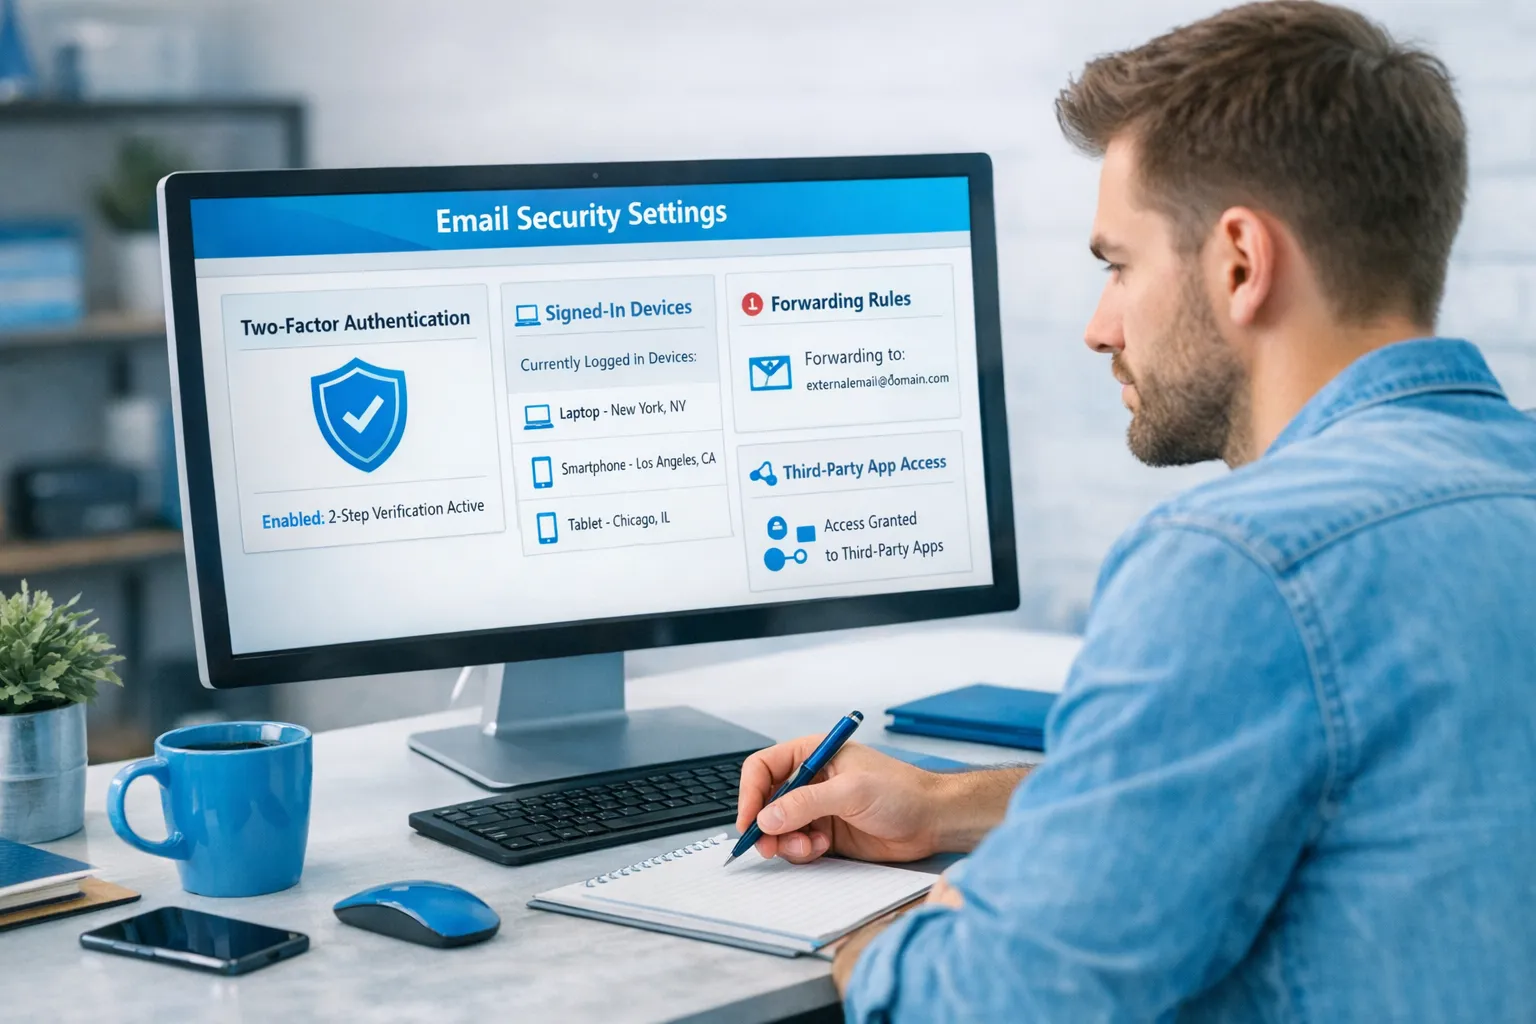
A fiókátvétel egyik gyakori mintája nem is a jelszócsere. Hanem a továbbítás beállítása, hogy a leveleidről máshová is menjen másolat.
Ezt azonnal nézd meg az e-mail-beállításaidban:
- Továbbítási címek, amelyeket nem ismersz fel
- Szűrők, amelyek automatikusan archiválják a „biztonsági riasztás” leveleket
- Új „alkalmazásjelszavak” vagy harmadik felek hozzáférése, amit sosem hagytál jóvá
„Mit tegyek, ha már megadtam a hozzáférést?” (tiszta újraindítás lépésről lépésre)
Ha rossz érzésed van, nem kell senkit megvádolnod. Egyszerűen csak biztosítsd be a rendszereidet.
Íme egy gyakorlati újraindítás, ami egy óránál kevesebb idő alatt megvan:
- Cseréld le az e-mail-jelszavadat (egyedi, hosszú)
- Jelentkezz ki minden munkamenetből és eszközről
- Kapcsold be a 2FA-t (vagy állítsd vissza, ha már be volt kapcsolva)
- Töröld az ismeretlen helyreállítási e-mail-címeket és telefonszámokat
- Töröld az ismeretlen továbbítási szabályokat és szűrőket
- Nézd át a csatlakoztatott alkalmazásokat, és vond vissza mindent, amit nem ismersz fel
- Cseréld le az OnlyFans-jelszavadat, és ellenőrizd, hogy a belépési e-mail-cím helyes-e
- Frissítsd az ehhez az e-mail-fiókhoz kötött közösségi fiókok jelszavát
Ha gyanítod, hogy egy átverős „menedzsment” szemelt ki, olvasd el ezt is, és kövesd a biztonsági lépéseket: OnlyFans-átverés: így fosztják ki az alkotókat az ügynökségek, menedzserek és chatterek (és így maradsz biztonságban).
Kérdések, amiket tegyél fel az ügynökségnek, mielőtt bármilyen e-mail-hozzáférést adsz
Egyenes válaszokat akarsz, sértődés nélkül.
- Pontosan mire kell nektek az e-mail-hozzáférés? (eszközök, megkeresések, ügyfélszolgálat, eltávolíttatás)
- Használhatunk közös postafiókot vagy delegált hozzáférést jelszómegosztás helyett?
- A csapatból kik nyúlnak ehhez a postafiókhoz, és naplózzátok-e a műveleteket?
- Milyen biztonsági elvárásaitok vannak? (2FA, jelszókezelő, hozzáférés visszavonása)
- Hogyan zajlik a lezárás? (aznapi visszavonás, adattörlés, átadás)
Egy tisztességes ügynökség jellemzően tiszteletben tartja a biztonsági határokat, mert az őket is védi.
Másolható üzenet: „szívesen adok hozzáférést, de biztonságosan”
Használd ezt, ha profi akarsz maradni, miközben határokat húzol.
Üzenetsablon
Szia! Szívesen beállítom az e-mail-hozzáférést, hogy gördülékenyebb legyen a munka.
Biztonsági okokból a tulajdonosi e-mail-fiókom jelszavát (azét, amelyik az OnlyFans-belépéshez és a kifizetésekhez tartozik) nem osztom meg. Ehelyett:
- Létrehozok egy operatív e-mail-fiókot a megkeresésekhez és az eszközökhöz, illetve
- delegált hozzáféréssel vagy közös postafiók-jogosultsággal adlak hozzá titeket, vagy szerepkör alapú postafiók-hozzáférést tudok adni.
Kérlek, erősítsd meg, melyik postafiókra van szükségetek, és a csapatból kik férnek hozzá. Azt is írd meg, hogyan zajlik a lezárás, hogy szükség esetén azonnal vissza tudjam vonni a hozzáférést.
Köszönöm.
Kinek való tényleg az e-mail-hozzáférés megadása (és kinek nem)
Ez azért számít, mert nem minden alkotónak ugyanaz a működés a jó.
Jó választás, ha
- Növekedésben vagy, és egyszerre zsonglőrködsz a promóval, a kollabokkal és több platformmal
- Fulladozol az adminban, és segítséget szeretnél az üzleti működtetésben
- Készen állsz arra, hogy vállalkozásként működj, tisztán szétválasztva a magánéleti és az alkotói identitásodat
Nem jó választás, ha
- Csak egy e-mail-fiókod van, és minden ahhoz kötődik (először válaszd szét)
- Nyomás alatt, kapkodva vagy bűntudatból adnád meg a hozzáférést
- „Beállítom és elfelejtem” alapon működnél, a biztonsági beállítások ellenőrzése nélkül
Hol jön ide az AfterHours (ha menedzsmentet szeretnél, hanyag hozzáférések nélkül)
Ha teljes körű partnerben gondolkodsz, a mérce ez legyen: marketing, rajongói növekedés, üzenetkezelési rendszerek, kiszivárgott tartalom elleni védelem és adatvédelmi támogatás, egyértelmű határokkal és bármikor visszavonható hozzáféréssel.
Az AfterHours OnlyFans ügynökségként a növekedésre és a napi működésre koncentrál: marketing, 0-24 üzenetkezelés, stratégiai posztolás, valamint adatvédelmi és kiszivárgott tartalom elleni támogatás, előzetes költségek nélkül, rugalmas szerződéssel. Ha épp lehetőségeket hasonlítasz össze, itt kezdheted: AfterHours ügynökség: őszinte előnyök, hátrányok és eredmények.
Ha érdekel a közös munka, itt tudsz meg többet: AfterHours ügynökség.
Összegzés
Nem automatikusan hiba, ha hozzáférést adsz egy ügynökségnek az e-mail-fiókodhoz.
Akkor válik hibává, ha:
- A mindent összefogó, személyazonosságodhoz kötött fiókodról van szó
- Jelszó megosztásával adod meg
- Nem tudod tisztán visszavonni a hozzáférést
- Nem ellenőrizted a továbbítási szabályokat és a biztonsági naplókat
Ha létrehozol egy tulajdonosi és egy operatív e-mail-fiókot, delegált hozzáférést használsz, és írásban rögzíted a határokat, megkapod a működési előnyt anélkül, hogy az egész fiókodat kockára tennéd.
Ez a cikk tájékoztató jellegű, nem jogi tanácsadás. A szabályok és a jogszabályok változhatnak. Jogi vagy fiókspecifikus kérdésekben ellenőrizd a hivatalos dokumentációt, vagy fordulj szakemberhez.
Olvass tovább…
A bankom befagyasztotta a számlámat az OnlyFans-kifizetés után: időrend és megoldás
Ha a bankod közvetlenül egy OnlyFans-kifizetés után zárolta a számládat, személyes támadásnak érződik, pedig többnyire egy megfelelőségi folyamat áll mögötte, nem erkölcsi ítélet. . . A bankok és a...